audit trail בחתימה דיגיטלית: מה נשמר ואיך מוכיחים שמסמך לא שונה
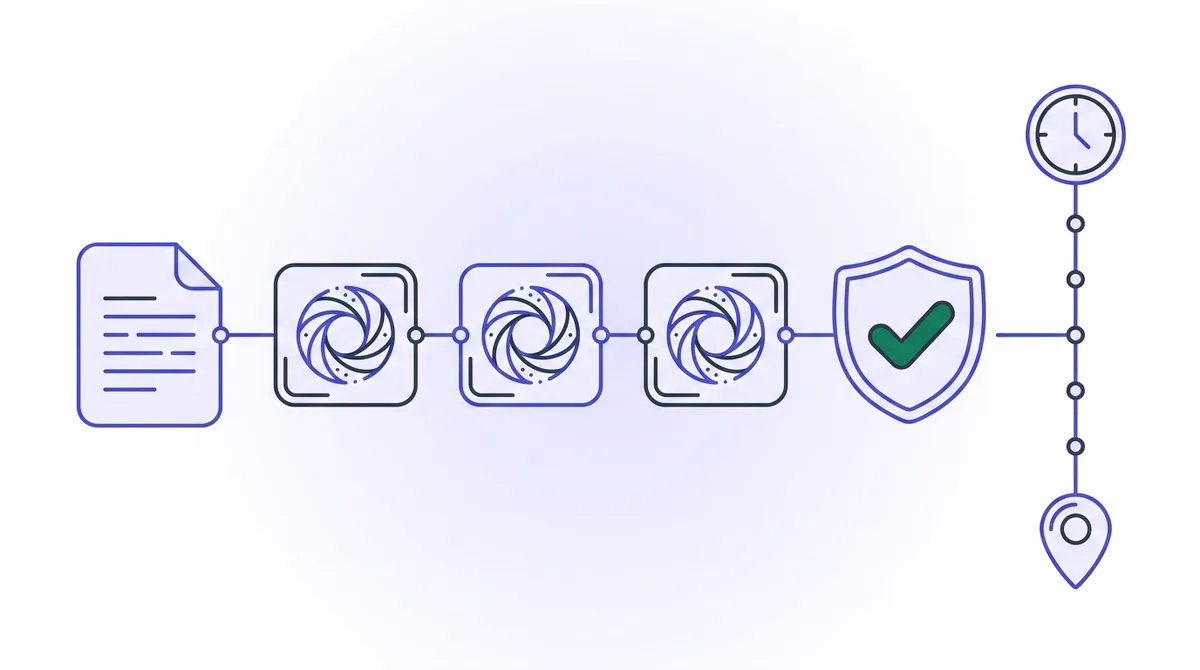
audit trail בחתימה דיגיטלית הוא יומן הפעולות שנשמר סביב המסמך: מתי נשלח, מתי נפתח, מה מולא, מתי נחתם, מאיזה IP ומאיזה דפדפן. לצידו נשמרות טביעות אצבע דיגיטליות של המסמך, שמאפשרות להוכיח שהקובץ לא שונה מאז החתימה.
audit trail בחתימה דיגיטלית הוא מה שעונה על השאלה האמיתית מאחורי כל מסמך חתום: מי חתם, מתי, ועל מה בדיוק — ואיך אפשר להראות שהמסמך לא השתנה מאז.
אילו פרטים נשמרים לכל מסמך
לכל מסמך נשמר רצף אירועים, וכל אירוע נכתב פעם אחת בלבד — אי אפשר לערוך אותו ואי אפשר למחוק אותו. זה לא פרט טכני: יומן שאפשר לתקן בדיעבד אינו יומן.
- נשלחמתי יצא המסמך ולאיזה נמען
- נפתחמתי הלינק נפתח לראשונה
- מולאאילו שדות מולאו ומתי
- נחתםמועד החתימה, כתובת IP וסוג הדפדפן
- הושלםהקובץ החתום נוצר וננעל
בנוסף לרצף הזה נשמרים לכל חתימה מועד החתימה, כתובת ה-IP שממנה בוצעה, וסוג הדפדפן. הפרטים האלה אינם מזהים אדם באופן ודאי, אבל הם מתעדים את נסיבות החתימה — וזה בדיוק תפקידם.
מה זו טביעת אצבע דיגיטלית של מסמך
טביעת אצבע דיגיטלית (hash) היא מחרוזת קבועת אורך שמחושבת מתוכן הקובץ. שינוי של תו אחד במסמך מייצר מחרוזת אחרת לגמרי. אי אפשר לשחזר ממנה את המסמך, אבל אפשר תמיד לחשב אותה מחדש ולהשוות.
כך עונים על השאלה ״האם המסמך שאני מחזיק הוא זה שנחתם״: מחשבים את טביעת האצבע של הקובץ שבידכם ומשווים לזו שנרשמה בזמן אמת. זהות — אותו מסמך. שונות — משהו השתנה.
טביעת אצבע של המסמך כפי שיצא לנמען
טביעת אצבע של המסמך על כל מה שמולא בו
טביעת אצבע של ה-PDF החתום שירד אליכם
שלוש הטביעות עונות על שלוש שאלות שונות: מה נשלח, מה נחתם, ומה התקבל בסוף. יחד הן מכסות את כל מסלול המסמך, ולא רק את נקודת הסיום שלו.
איך תעודת ההשלמה נראית בפועל
בסוף התהליך נוצר קובץ PDF חתום, ואליו מצורפת תעודת השלמה — עמוד נוסף בסוף המסמך עצמו, כך שהראיות נוסעות יחד עם הקובץ ולא נשארות במערכת. בתעודה מופיעים:
- שם המסמך ומועד ההשלמה.
- רשימת הנמענים, ולכל אחד: מתי נשלח אליו, מתי פתח ומתי חתם.
- כתובת ה-IP וסוג הדפדפן שמהם בוצעה החתימה.
- טביעת האצבע של הקובץ הסופי.
- SHA-256 של קובץ המקור — כדי שמי שמחזיק את הקובץ שהועלה יוכל לאמת שזה בדיוק אותו מסמך.
השורה האחרונה היא ההבדל המעשי: היא מאפשרת לצד שלישי — עורך דין, בית משפט, רואה חשבון — לבצע בדיקה בעצמו, בלי לבקש מאיתנו כלום ובלי להאמין לנו על המילה.
מה מונע שינוי אחרי החתימה
ברמת החתימה הכבדה, ברגע שחושבה טביעת האצבע הסופית המסמך ננעל לעריכה ברמת מסד הנתונים — לא רק בממשק. גם קבצי המסמכים והחתימות אינם נגישים בכתובת ציבורית: כל צפייה עוברת דרך קישור חתום קצר-מועד.
מה לבדוק בכל מערכת חתימה
- האם היומן בלתי ניתן לעריכה, או שאפשר לתקן בו רשומות בדיעבד?
- האם נשמרת טביעת אצבע של הקובץ, ואפשר לאמת אותה גם מחוץ למערכת?
- האם התיעוד מצורף לקובץ, או נשאר רק בממשק?
- האם המסמך ננעל אחרי החתימה — ואיפה בדיוק הנעילה נאכפת?
- האם לינק החתימה נשמר כטקסט או כ-hash בלבד?
רוצים לראות איך זה נראה בפועל? הכל מוסבר בעמוד הבית, והמסלולים כולם כוללים את התיעוד המלא — ראו תמחור.
שאלות נפוצות
מה זה audit trail בחתימה דיגיטלית?
יומן הפעולות שנשמר סביב המסמך: מתי נשלח, מתי נפתח, מה מולא, מתי נחתם, מאיזה IP ומאיזה דפדפן. הוא נועד לתעד את נסיבות החתימה, ולא רק את עצם קיומה.
איך מוכיחים שמסמך לא שונה אחרי החתימה?
מחשבים מחדש את טביעת האצבע הדיגיטלית של הקובץ שבידכם ומשווים לזו שנרשמה בזמן החתימה ומופיעה בתעודת ההשלמה. שינוי של תו אחד מייצר טביעת אצבע שונה לחלוטין.
מה נשמר בתעודת ההשלמה?
שם המסמך ומועד ההשלמה, פרטי הנמענים ומועדי השליחה, הפתיחה והחתימה של כל אחד, כתובת IP וסוג דפדפן, טביעת האצבע של הקובץ הסופי, וגם SHA-256 של קובץ המקור שהועלה.
האם כתובת IP מזהה את החותם?
לא באופן ודאי. כתובת IP מתעדת את נסיבות החתימה ואת מקור הגישה, והיא חלק ממכלול הראיות — לא זיהוי אישי בפני עצמו.
מה ההבדל בין שלוש טביעות האצבע?
הראשונה היא של הנוסח כפי שנשלח, השנייה של מצב המסמך ברגע החתימה, והשלישית של הקובץ הסופי. יחד הן מתעדות את כל מסלול המסמך ולא רק את נקודת הסיום.
רוצים לנסות על מסמך אמיתי?
10 מסמכים בחודש בחינם, בלי כרטיס אשראי. מעלים מסמך קיים, מסמנים איפה חותמים, ושולחים.